Treść rozwinięta 8 października 2026 r.
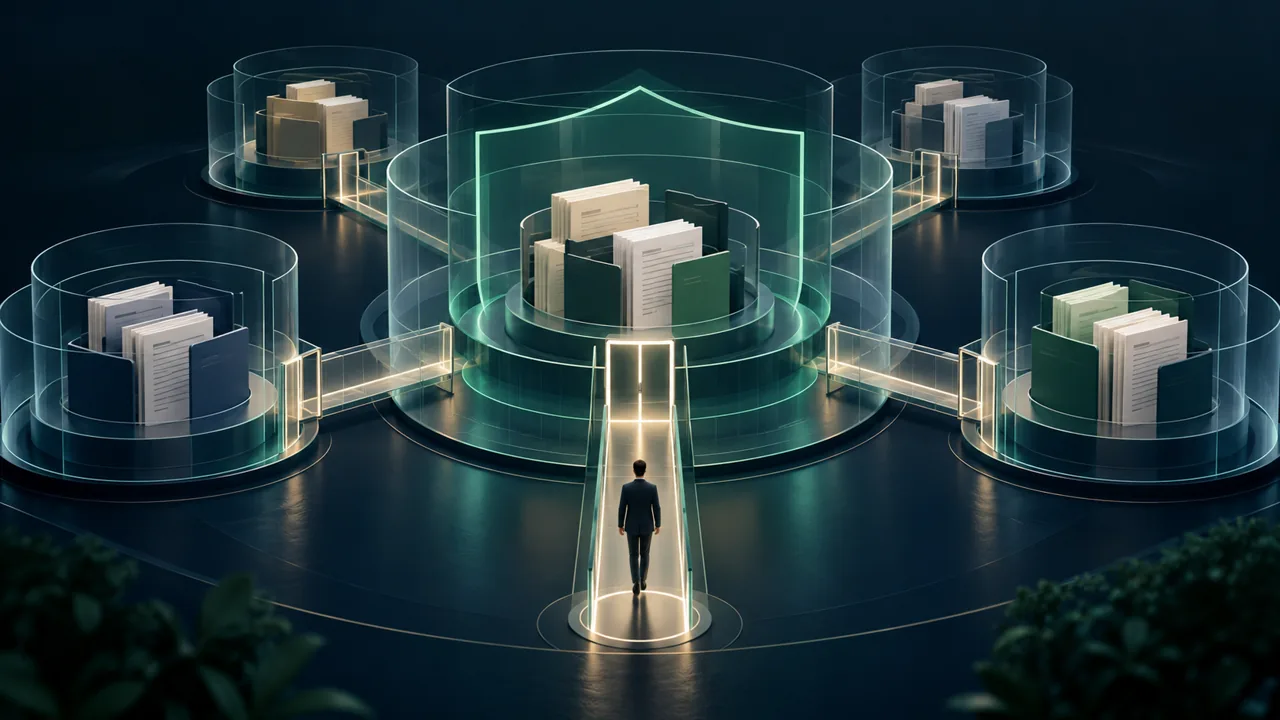
Dane finansowe wymagają ochrony na kilku poziomach. Szyfrowanie połączenia jest ważne, ale nie odpowiada na pytanie, czy zalogowana osoba ma prawo do konkretnej faktury. W ksefv.pl rozwijamy kontrolę dostępu, ograniczanie uprawnień i testy nieprawidłowych żądań. Bezpieczeństwo traktujemy jako ciągłą pracę, nie jednorazową deklarację.
Każda firma ma własny zakres danych
Żądanie musi zostać powiązane z uprawnionym użytkownikiem i właściwą firmą. Zmiana identyfikatora dokumentu lub firmy nie powinna dawać dostępu do cudzych zasobów. Sprawdzamy te scenariusze także na backendzie, ponieważ ukryty przycisk nie uniemożliwia ręcznego wywołania API.
Sekrety to nie zwykłe pola formularza
Hasła są przetwarzane przez mechanizm haszowania, a wrażliwe dane integracyjne wymagają ochrony i poprawnej konfiguracji kluczy. Klucze API mają określone zakresy i można je odwołać. Nie umieszczaj haseł, tokenów ani pełnych kluczy w zgłoszeniu, zrzucie ekranu czy publicznym repozytorium.
Sesje i historia pomagają zachować kontrolę
Przegląd aktywnych sesji oraz historia działań pomagają zauważyć nietypową aktywność. Przy utracie dostępu system powinien przerwać niedozwoloną pracę, a nie pozwalać korzystać z wcześniej otwartej karty bez ponownej kontroli. Po zakończeniu współpracy odwołaj dostęp pracownika lub biura.
Testy nie są gwarancją braku błędów
Weryfikujemy izolację danych, uprawnienia i zachowanie przy błędnych wejściach. Żaden zestaw testów nie dowodzi pełnej odporności na wszystkie ataki. Nie deklarujemy tu certyfikacji ani niezależnego audytu, którego nie przedstawiliśmy. Jeśli zauważysz problem, przekaż jego opis przez kontakt, bez pobierania cudzych danych i bez publikowania sekretów.
Uporządkuj pracę z dokumentami
Poznaj panel i wybierz funkcje odpowiednie dla Twojej firmy. Konfigurację integracji i sposób rozliczenia uzgodnij z księgowym.